Les Echos, 13 octobre 2026. Les Echos, 12 octobre 2026. L’Usine Nouvelle, 13 octobre 2026. Virgule.lu, 14 octobre 2026.
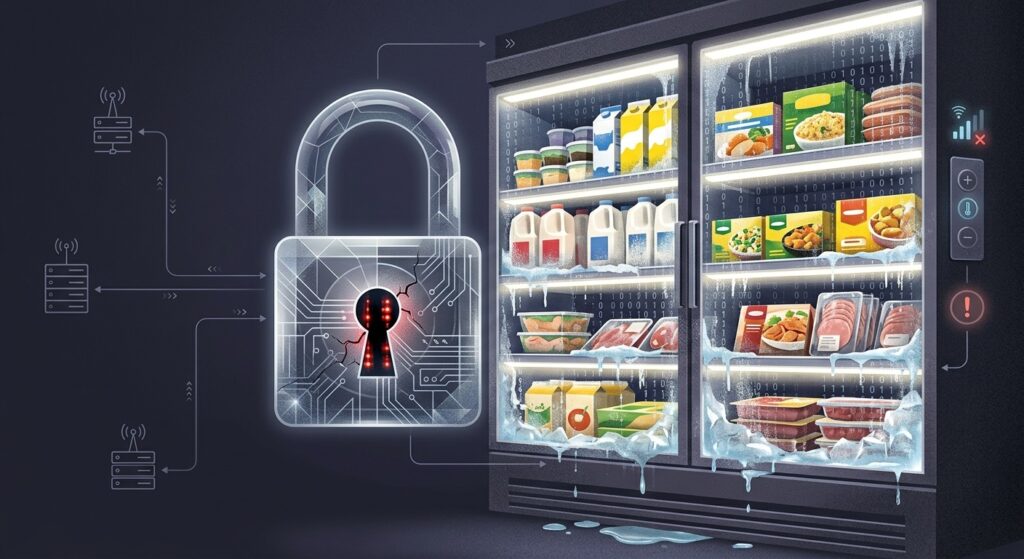
La récente cyberattaque visant les contrôleurs frigorifiques de grands distributeurs français marque un tournant stratégique : les hackers ont transformé une vulnérabilité logicielle en une rupture physique de la chaîne du froid.
Ce piratage s’inscrit dans un contexte européen plus large, faisant écho à d’autres incidents récents touchant la grande distribution et la logistique, comme l’attaque ayant contraint le groupe Delhaize à suspendre ses systèmes informatiques internes et de commande.
Pour les CODIR, COMEX et Conseils d’Administration, 𝗰𝗲 𝗻’𝗲𝘀𝘁 𝗽𝗹𝘂𝘀 𝘀𝗲𝘂𝗹𝗲𝗺𝗲𝗻𝘁 𝗹’𝗜𝗧 (𝗱𝗼𝗻𝗻𝗲́𝗲𝘀) 𝗾𝘂’𝗶𝗹 𝗳𝗮𝘂𝘁 𝗽𝗿𝗼𝘁𝗲́𝗴𝗲𝗿, 𝗺𝗮𝗶𝘀 𝗹’𝗢𝗧 (𝗹𝗲 𝗰œ𝘂𝗿 𝗼𝗽𝗲́𝗿𝗮𝘁𝗶𝗼𝗻𝗻𝗲𝗹 𝗲𝘁 𝗹𝗲𝘀 𝗮𝗰𝘁𝗶𝗳𝘀 𝗽𝗵𝘆𝘀𝗶𝗾𝘂𝗲𝘀).
𝖤̲𝗇̲ ̲𝗆̲𝖺̲𝗍̲𝗂̲𝖾̲̀𝗋̲𝖾̲ ̲𝖽̲’̲𝗂̲𝗇̲𝗍̲𝖾̲𝗅̲𝗅̲𝗂̲𝗀̲𝖾̲𝗇̲𝖼̲𝖾̲ ̲𝖾̲́𝖼̲𝗈̲𝗇̲𝗈̲𝗆̲𝗂̲𝗊̲𝗎̲𝖾̲ ̲𝖾̲𝗍̲ ̲𝖽̲𝖾̲ ̲𝗀̲𝖾̲𝗌̲𝗍̲𝗂̲𝗈̲𝗇̲ ̲𝖽̲𝖾̲𝗌̲ ̲𝗋̲𝗂̲𝗌̲𝗊̲𝗎̲𝖾̲𝗌̲,̲ ̲𝗃̲’̲𝖾̲𝗇̲ ̲𝗍̲𝗂̲𝗋̲𝖾̲ ̲𝟦̲ ̲𝖼̲𝗅̲𝖾̲́𝗌̲ ̲:̲
̲1️⃣ 𝗛𝘆𝗽𝗲𝗿𝗰𝗼𝗻𝗻𝗲𝘅𝗶𝗼𝗻 𝗢𝗧/𝗜𝗼𝗧 : connecter des équipements industriels à Internet offre de la flexibilité mais expose le cœur de métier à des sabotages physiques à distance s’ils ne sont pas strictement isolés.
2️⃣ 𝗥𝗶𝘀𝗾𝘂𝗲 𝗱𝗲 𝗹𝗮 𝗦𝘂𝗽𝗽𝗹𝘆 𝗖𝗵𝗮𝗶𝗻 : la vulnérabilité s’est propagée via la supply chain. L’ensemble de vos tiers sont votre nouveau périmètre de sécurité.
3️⃣ 𝗢𝗯𝘀𝗼𝗹𝗲𝘀𝗰𝗲𝗻𝗰𝗲 & 𝗱𝗲𝘁𝘁𝗲 𝘁𝗲𝗰𝗵𝗻𝗶𝗾𝘂𝗲 : des systèmes en fin de vie ou sans correctifs constituent des angles morts critiques dans la gouvernance des risques.
4️⃣ 𝗙𝗹𝗼𝘂 𝗱𝗲𝘀 𝗿𝗲𝘀𝗽𝗼𝗻𝘀𝗮𝗯𝗶𝗹𝗶𝘁𝗲́𝘀 : qui porte le coût des pertes d’exploitation entre l’éditeur, le mainteneur et l’exploitant ?
💡̲ 𝟦̲ ̲𝗊̲𝗎̲𝖾̲𝗌̲𝗍̲𝗂̲𝗈̲𝗇̲𝗌̲ ̲𝖺̲ ̲𝗉̲𝗈̲𝗌̲𝖾̲𝗋̲ ̲𝗅̲𝗈̲𝗋̲𝗌̲ ̲𝖽̲𝗎̲ ̲𝗉̲𝗋̲𝗈̲𝖼̲𝗁̲𝖺̲𝗂̲𝗇̲ ̲𝖢̲𝗈̲𝗇̲𝗌̲𝖾̲𝗂̲𝗅̲ ̲:̲
▶️ 𝗖𝗮𝗿𝘁𝗼𝗴𝗿𝗮𝗽𝗵𝗶𝗲 𝗢𝗧/𝗜𝗼𝗧 : nos équipements industriels et physiques connectés (froid, GTB, lignes de production, logistique…) sont-ils isolés de nos réseaux IT et d’Internet ?
▶️ 𝗚𝗲𝘀𝘁𝗶𝗼𝗻 𝗱𝘂 𝗰𝘆𝗰𝗹𝗲 𝗱𝗲 𝘃𝗶𝗲 : avons-nous identifié tous nos systèmes en fin de vie ne bénéficiant plus de patchs de sécurité ? Quel est le plan de migration ou d’isolation ?
▶️ 𝗔𝘂𝗱𝗶𝘁 𝗱𝗲𝘀 𝘁𝗶𝗲𝗿𝘀 : quels sont les engagements contractuels de nos prestataires techniques concernant la rapidité d’application des correctifs cyber critiques ?
▶️ 𝗖𝗼𝗻𝘁𝗶𝗻𝘂𝗶𝘁𝗲́ 𝗱’𝗮𝗰𝘁𝗶𝘃𝗶𝘁𝗲́ : nos plans intègrent-ils le risque de sabotage d’actifs physiques par voie cyber ?
‼️ La sécurité des systèmes industriels n’est plus un sujet technique cantonné à l’informatique : c’est un enjeu souverain de résilience et de continuité du business.